


تلگرام اندروید با بروزرسانی ۱۰.۱۴.۵ نقص را برطرف کرد
یک صدمهپذیری روز صفر در تلگرام اندروید با نام به هکرها امکان میداد تا فایلهای APK مخرب را بهصورت فایلهای ویدیویی برای کاربران ارسال کنند. این نقص در تلگرام نسخه ۱۰.۱۴.۴ و قدیمیتر وجود داشت، اما تلگرام آن را در نسخه ۱۰.۱۴.۵ که در ۱۱ ژوئیه ۲۰۲۴ (۲۱ تیرماه) منتشر شد، اصلاح کرد.
صدمهپذیری تلگرام اندروید ارسال APK مخرب بهصورت ویدیو
بر پایه گزارش بلیپینگکامپیوتر، یک هکر به نام در تاریخ ۶ ژوئن (۱۷ خردادماه) در یک پست در فروم هکری روسی XSS از فروش یک اکسپلویت تلگرام خبر داد و گفت این نقص در تلگرام نسخه ۱۰.۱۴.۴ و قدیمیتر وجود دارد. پس از آن محققان شرکت ESET نیز این نقص را کشف کردند.
ESET تایید کرد که این اکسپلویت در تلگرام نسخه ۱۰.۱۴.۴ و قدیمیتر کار میکرد و نام آن را گذاشت. محققان ESET در تاریخ ۲۶ ژوئن و بار دیگر در ۴ ژوئیه ۲۰۲۴ این نقص را در تلگرام افشا کردند.
تلگرام نیز در ۴ ژوئیه اعلام کرد که در حال بررسی این گزارشهاست و سپس این صدمهپذیری را در نسخه ۱۰.۱۴.۵ رفع کرد. این بدان معناست که هکرها حداقل پنج هفته زمان داشتند تا به طور فعالانه از این نقص سوءاستفاده کنند.
نقص تنها در نسخههای قدیمی تلگرام اندروید کار میکرد و به مهاجمان اجازه میداد فایلهای APK خاصی بسازند که هنگام ارسال در یک کانال تلگرام، بهصورت ویدیو به نظر میرسند. ESET معتقد است این اکسپلویت از API تلگرام برای تشکیل پیامی که بهنظر میرسد یک ویدیوی ۳۰ ثانیهای است، بهرهبرداری میکرد.
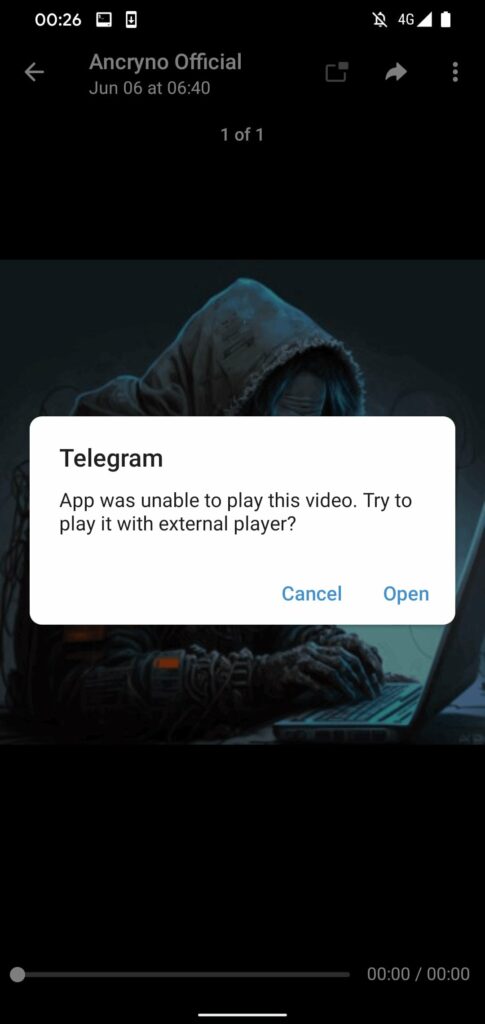
در تنظیمات پیشفرض، اپلیکیشن تلگرام در اندروید بهطور خودکار فایلهای تصویری و ویدیویی را دانلود میکند. به همین دلیل وقتی دریافتکنندگان کانال مربوطه را باز میکردند، ویدیو از آنها میخواست که آن را با یک پلیر دیگر باز کنند. کاربرانی که دانلود خودکار را غیرفعال کرده بودند نیز با کلیک روی پیشنمایش ویدیو با همین پیام روبرو میشدند.
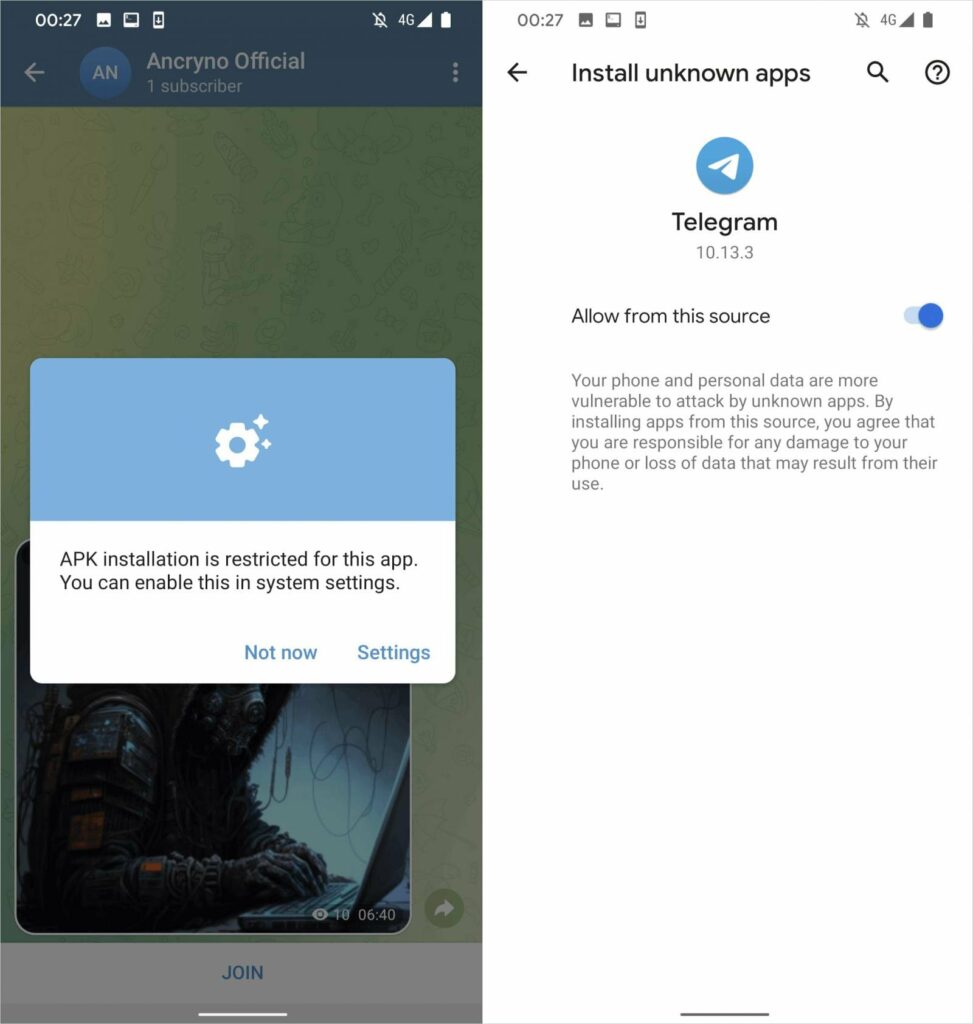
سپس قربانی باید نصب اپلیکیشن ناشناخته را از تنظیمات دستگاه فعال میکرد و به فایل APK مخرب اجازه میداد روی دستگاه نصب شود.
اگرچه هکرها ادعا میکنند این اکسپلویت با یک کلیک کار میکند، اما برای اجرای کدهای مخرب روی دستگاه، قربانی باید چندین مرحله و تنظیمات خاص را انجام دهد و چندین کلیک کند. این فرایند نسبتا طولانی، احتمال موفقیت حمله را به میزان قابلتوجهی کاهش میدهد.